میثم بایری یار، تحلیلگر ارشد سیستمهای بانکی بانک تجارت / این مطالعه به بررسی پژوهشها و مطالعات منتشر شده در زمینه نفوذها، شنودها و تهدیدات با روش های نامتعارف سایبری میپردازد. هدف اصلی این پژوهش، تحلیل ارتباط میان پیشرفتهای فناوری و ظهور کانالهای جانبی نوین است که امکان شنود، ردیابی و دسترسی غیرمجاز به سیستمها را فراهم میکنند و ارائه راهکارهای پیشگیرانه با رویکرد ریسک فناوری اطلاعات را هدف قرار میدهد.
در این مطالعه، یافتههای بیستوهشت مقاله علمی منتخب بهصورت نظاممند تحلیل و مقایسه شدهاند، شامل مطالعات مرتبط با حملات آکوستیک، اپتیکال، الکترومغناطیسی، حملات مبتنی بر شبکه وایفای و تهدیدهای مرتبط با تجهیزات جانبی مانند موس و مودم. تحلیلها نشان میدهد که تهدیدات سایبری نامتعارف، با پیچیدگیهای نوظهور، نیازمند استقرار چارچوبهای جامع هستند که با بهرهگیری از فناوریهای نوین، از جمله هوش مصنوعی و یادگیری ماشین، قابلیت شناسایی و کاهش مؤثر این تهدیدات را داشته باشند. نتایج این مطالعه تأکید میکند که توسعه چنین چارچوبهایی برای تضمین امنیت اطلاعات سازمانها و سیستمهای حساس مؤثر است.
در عصر دیجیتال، سیستمهای فناوری اطلاعات بهطور روزافزون در معرض تهدیدات متنوع قرار دارند. حملات نامتعارف که معمولاً از روشهای غیرمرسوم مانند سنسورهای موس، وایفای، ژیروسکوپ و کانالهای جانبی اپتیکال یا الکترومغناطیسی بهره میبرند، توانایی استخراج اطلاعات حساس بدون دسترسی مستقیم را دارند.
اهمیت ممیزی فناوری اطلاعات (در حوزه های امنیت اطلاعات، ریسک فناوری اطلاعات و حسابرسی فناوری اطلاعات) در شناسایی آسیبپذیریها، ارزیابی ریسکها و ارائه راهکارهای پیشگیرانه بیش از پیش افزایش یافته است. این مقاله با هدف تحلیل جامع این حملات و ارائه راهکارهای مقابلهای، تعداد ۲۸ مقاله علمی مرتبط اخیر را مورد بررسی قرار داده است.
با پیشرفت تکنولوژی و متعاقباً پیشرفت ابرازهای نفوذ، خیلی سادهانگارانه است که برای پیشگیری از نفوذ، ذرهبین دست گرفته و در جستجوی روشها و ابرازهای متعارف برای شنود و ضبط صدا یا تصویر شد. منظور از ابزارهای نامتعارف نفوذ در این مطالعه، عبارت است از شنود یا ضبط صدا توسط ابزاری به غیر ابزار متعارف ضبط صدا مانند میکروفون و همچنین رصد و ضبط تصویر با استفاده از ابزارهای غیر از ابزارهای متعارف مانند دوربین است.
مرور ادبیات
با پیشرفت فناوریهای محاسباتی و افزایش سطح اتصال تجهیزات به اینترنت، سطح حملات سایبری نیز از مدلهای سنتی به روشهای نامتعارف تغییر یافته است. پژوهشها نشان میدهند که نفوذگران می توانند از سیگنالها و دادههای جانبی که در ظاهر بیاهمیت به نظر میرسد، مانند ارتعاشات، امواج نوری یا سیگنالهای وای فای، برای بازسازی اطلاعات حساس استفاده کنند. در نتیجه، ممیزی فناوری اطلاعات باید علاوه بر کنترلهای نرمافزاری، بر بررسیهای فیزیکی، سیگنالشناسی و تحلیل رفتار سختافزاری نیز تمرکز یابد. چرا که با گسترش تهدیدات سایبری و ظهور نفوذهای نامتعارف نظیر خرابکاری در سامانههای حیاتی، شنود دادهها، و حملات مبتنی بر کانالهای جانبی، ممیزی ریسک فناوری اطلاعات نقشی کلیدی در ارزیابی و تقویت کنترلهای داخلی دارد.
مطالعات اولیه مانند تحقیقات وانک و کوهن (1985) در زمینه نشتی الکترومغناطیسی نشان دادند که نمایشگرها و کابلها میتوانند اطلاعات تصویری را از طریق امواجرادیویی فاش کنند. پس از آن، موج جدیدی از پژوهشها در زمینه «حملات جانبی» شکل گرفت که شامل مسیرهای آکوستیکی (صدا)، اپتیکی (نور)، حرارتی، و حتی الکترومکانیکی بود. بهویژه در دهه اخیر، پیشرفت هوش مصنوعی و یادگیری عمیق باعث شد که این کانالهای ظریف بتوانند به ابزارهای مؤثر نفوذ تبدیل شوند.
حملات آکوستیکی و مبتنی بر موس
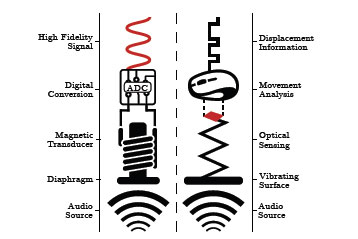
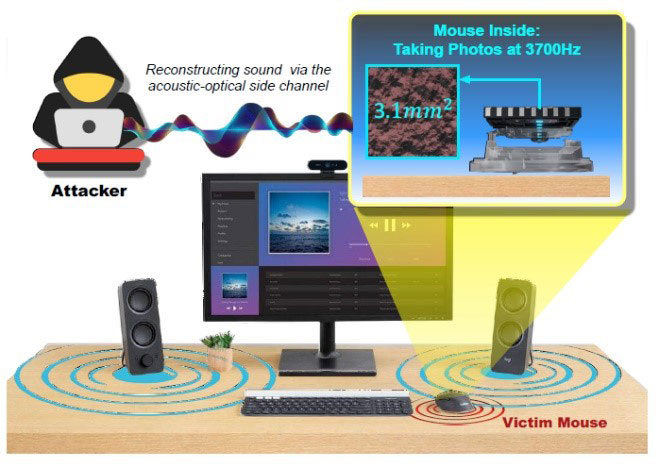
پژوهشهایی مانند میک موس (2025) و کانتی (2025) نشان دادهاند که حسگرهای اپتیکال موسهای رایج میتوانند ارتعاشات سطحی ناشی از صدا را ثبت کنند. دادههای این حسگرها، با استفاده از مدلهای یادگیری عمیق، به سیگنالهای صوتی قابل فهم تبدیل میشوند. نتایج تجربی نشان میدهد که گفتار انسانی تا دقت 61 درصد قابل بازسازی است. این مسئله تهدیدی جدی برای محیطهای کاری و سازمانی است که در آن موسها به شبکههای حساس متصلاند.
علاوه بر این، مطالعاتی مانند ژیروفون و سوناراسنوپ نشان دادند که حتی حسگرهای ژیروسکوپ در تلفنهای همراه یا سیگنالهای فراصوت میتوانند اطلاعات شنیداری را ثبت کنند. با ترکیب این نتایج، مشخص میشود که حملات جانبی آکوستیک، بدون نیاز به دسترسی مستقیم، قادر به بازسازی بخشهایی از گفتار، رمز عبور یا فعالیتهای کاربر هستند. این مطالعه بررسی میکند که چگونه حرکات موس میتوانند از طریق نشت آکوستیک تشخیص داده شوند. آزمایشها نشان دادهاند که طبقهبندی چند حرکت موس با دقت 94 تا 97 درصد امکانپذیر است.
محدودیت اصلی این روش در محیطهای پرنویز و نیاز به میکروفون یا حسگر نزدیک است. این محققان نشان دادهاند که حسگرهای تعبیه شده در گوشیهای تلفن همراه میتوانند ارتعاشات صوتی پایین را ثبت و گفتار را بازسازی کنند. این روش بدون دسترسی به میکروفون امکانپذیر است، اما محدود به فرکانس پایین (کمتر از 200هرتز) بوده و نیازمند پردازش پیچیده است. حمله آکوستیک فعال با پخش سیگنالهای فراصوت و دریافت اکو توانایی شناسایی تعاملات لمسی را دارد. نیاز به کانال صوتی دوطرفه و حساسیت به نویز محیط از محدودیتهای آن است.
بهعنوان مثال ضبط صدای کلیدها و استفاده از یادگیری عمیق برای حدس متن، وابسته به مدل کیبورد، نویز محیط و فاصله میکروفون است. همچنین نتایج تحقیق جری اتک (2025) روش تبدیل حسگرهای موسهای اپتیکال به دستگاههای ثبت ارتعاشات صوتی را ارائه میدهد. با پردازش دادههای سطح پایین موس، لرزشهای سطحی قابل شناسایی است. حساسیت به سطح میز و فاصله منبع صوتی از محدودیتهای آن است.
حملات مبتنی بر وای فای و تصویربرداری الکترومغناطیسی
پژوهشهای فیوانگ و همکاران (2019) و کوهن (1985) نشان میدهد که سیگنالهای بازتابی وایفای قادر به بازسازی تصاویر سهبعدی از محیط و حتی تشخیص وضعیت بدن انسانهستند. این یافتهها با ترکیب یادگیری ماشین و پردازش سیگنال، به شکلگیری مفهوم «رادارهای غیرفعال مبتنی بر وایفای» منجر شده است. چنین فناوریهایی در عین کاربردهای ایمن (مانند امداد و نجات)، میتوانند ابزار جاسوسی در محیطهای بسته باشند.
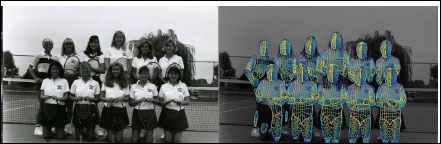
مطالعات تکمیلی نشان میدهد که حملات تصویربرداری با وایفای، در ترکیب با تکنیکهای پردازش تصویر، قادر به بازسازی دقیق موقعیت افراد و اشیاء هستند. به همین دلیل، از منظر ریسک فناوری اطلاعات، بررسی سختافزاری آنتنها و رفتار سیگنال در شبکههای سازمانی باید بخشی از ممیزی های دورهای باشد.
کانالهای اپتیکی
تحقیقات گوری و همکاران (2017، 2019) نشان دادهاند که LED های ساده مانند چراغ هارد دیسک یا چراغ های روتر میتوانند برای ارسال اطلاعات سری از طریق نور استفاده شوند. این حملات، تحت عنوانLED-it-GO و CTRL-ALT-LED، امکان استخراج دادهها از سامانههای air-gapped را فراهم کردهاند.
مطالعات نشان میدهد که حتی کنترل نرمافزاری ساده بر LEDمیتواند به انتقال چندین کیلوبیت داده در ثانیه منجر شود. با بررسی تطبیقی با سایر مطالعات، روشن میشود که کانالهای اپتیکی بهدلیل ماهیت پنهان و غیرقابلردگیریشان، از دید ممیزیهای سنتی خارج ماندهاند. بنابراین، بهروزرسانی چارچوبهای ارزیابی امنیت فیزیکی و نظارت نوری در مراکز داده ضروری است.
حملات تصویری و ویدئویی
مقالات داویس و همکاران(2014) نشان دادند که حتی ویدئوهای معمولی میتوانند برای بازسازی صدا از طریق تحلیل ارتعاشات سطح اشیاء استفاده شوند. این روش، که «میکروفون بصری» نام دارد، از لغزش شاتر دوربین برای استخراج دادههای آکوستیکی بهره میگیرد. استفاده از اثر لغزش شاتر حسگرهای تصویری برای استخراج ارتعاشات صوتی امکانپذیر است. کیفیت خروجی کار، وابسته به نرخ فریم و رزولوشن دوربین است. با استفاده از ویدئوهای با فریمریت بالا میتوان ارتعاشات سطحی اشیا را استخراج و صدا را بازسازی کرد. اشیاء مورد استفاده روزمره مانند لیوان میتوانند به عنوان «میکروفون بصری» عمل کنند.
محدودیتهای این روش، شامل نیاز به فریمریت بالا و شرایط نوری مناسب است. همچنین یافتهها نشان میدهد که از فاصله چند متری میتوان گفتار انسان را بازسازی کرد. این نتایج در کنار روشهای مبتنی بر حسگرهای موس و وای فای، یک واقعیت را تقویت میکند که مرز بین دستگاههای شنود و دستگاههای عادی در حال از بین رفتن است. لذا ممیزیهای دوره ای فناوری اطلاعات باید بهجای تأکید صرف بر نرمافزار و سخت افزار و حتی شبکه، الگوهای فیزیکی انتشار سیگنال و رفتار سختافزاری را نیز باید در نظر گیرد.
حملات ترکیبی و چندکاناله
مطالعات سوک (2023) و اسپریتزرو همکاران (2017) مجموعهای از کانالهای جانبی را بهصورت طبقهبندیشده بررسی کردند و نشان دادند که حملات سایبری مدرن غالباً چندکاناله هستند. یعنی ترکیب هم زمان سیگنالهای آکوستیکی، نوری و الکترومغناطیسی که برای افزایش دقت استخراج داده، تهدیدات را از سطح نظری به سطح کاربردی ارتقا داده است.
نتایج این مطالعات حاکی از آن است که ممیزی های فناوری اطلاعات باید با رویکردی چندلایه و پویا طراحی شود، بهگونهای که علاوه بر بررسی دادهها و نرمافزار، سیگنالهای محیطی و سختافزاری نیز در دامنه نظارت قرار گیرند.
تحلیل یافتهها
در مجموع، بررسی مقالات نشان میدهد که مرز میان تجهیزات مصرفی و ابزارهای نفوذ از بین رفته است. بسیاری از دستگاههایی که بهصورت روزمره استفاده میشوند (مانند موس، روتر، وبکم یا ال ای دی)، میتوانند به کانالهای انتقال داده ناخواسته تبدیل شوند. این پدیده، چالش جدیدی برای متخصصان و ممیزان فناوری اطلاعات است، چرا که تهدیدهای حوزه فناوری اطلاعات دیگر صرفاً در سطح نرمافزار قابلمشاهده نیستند.
از دیدگاه امنیتی، نفوذهای نامتعارف از نوع آکوستیک و اپتیکال، در عین محدودیتهای فنی، نشان دادهاند که پتانسیل واقعی برای بهرهبرداری در محیطهای حساس دارند. مدلهای یادگیری ماشین به این تهدیدها قدرت جدیدی بخشیده است. چرا که حتی دادههای نویزی و ناقص نیز میتوانند برای استنتاج رفتار کاربران کافی باشد. نکته کلیدی در یافتهها این است که ممیزیهای حوزه فناوری اطلاعات باید از «پایش داده» به سمت «پایش سیگنال» نیز حرکت کند. این یعنی بررسی نشتیهای فیزیکی، الگوهای رفتاری و فعالیتهای سختافزاری باید بخشی از فرایند ممیزی باشد. در غیر این صورت، افراد و حتی سازمانها در برابر نفوذهای پنهان و نامتعارف آسیبپذیر خواهند ماند.
حملات نامتعارف غالباً از طریق کانالهای جانبی اکوستیک، اپتیکال و الکترومگنتیک انجام میشوند و توانایی استخراج اطلاعات حساس بدون دسترسی مستقیم را دارند. محدودیت اصلی اکثر تحقیقات وابسته به شرایط محیطی، کیفیت سنسورها و فاصله است. استفاده از یادگیری ماشین و پردازش سیگنال، اثربخشی حملات را افزایش میدهد اما هنوز در محیطهای واقعی با نویز بالا دقت کاهش مییابد. ترکیب تکنیکها (مثلاً موس و وایفای) احتمال موفقیت را افزایش میدهد.
چالشها و آسیبپذیریها
از چالشها و آسیبپذیریها میتوا به موارد زیر اشاره کرد:
- حملات مخفی و طولانی مدت: شناسایی دشوار، نیاز به تحلیل زمان واقعی.
- حملات اختلالی و جعل سیگنالها: تأثیرگذاری بر نتایج حسگری و تحلیل فعالیتها.
- نقض حریم خصوصی کاربران: جمعآوری دادههای دقیق ممکن است منجر به سوءاستفاده شود.
- کانالهای جانبی آکوستیک و وای فای بازسازی گفتار، حرکت و تصاویر بدون دسترسی مستقیم به دادهها.
- مصرف منابع و بار عملکردی: سامانههای سبک و تطبیقی برای کاهش فشار ضروری هستند.
راهکارهای پیشنهادی و مسیرهای آینده
اولین راهکار کلیدی، ایجاد چارچوبهای ممیزی فناوری اطلاعات با رویکرد سیگنالمحور است. این رویکرد اگر چه عیناً در مطالعات مربوطه (از جمله محمود دانش و همکاران 2025) مطرح نشده است، اما در چارچوب تحلیل رویدادها و داده های لحظه ای معادل مفهومی روش های مبتنی بر سیگنال محسوب می شود. این چارچوبها باید بتوانند نشتیهای فیزیکی مانند ارتعاش، نور، یا بازتاب وای فای را شناسایی و تحلیل کنند. ترکیب الگوریتمهای یادگیری ماشین در ممیزی های فناوری اطلاعات میتواند به تشخیص رفتارهای نامعمول سختافزاری کمک کند.
دومین راهکار، توسعه سیاستهای سختافزاری و طراحی مقاوم در برابر نفوذ است. تولیدکنندگان یا تامین کنندگان تجهیزات باید در طراحی مدارها، سنسورها و رابطهای ارتباطی، کنترلهای ضدنشتی را لحاظ کنند. برای مثال، محدودسازی نرخ نمونهبرداری حسگرها، فیلترینگ سختافزاری سیگنال، و شیلدینگ الکترومغناطیسی از جمله:
- استفاده از پوششهای فیزیکی و مانیتورینگ مداوم برای کاهش نشت داده.
- بهروزرسانی نرمافزارها و سختافزارها برای کاهش آسیبپذیری
- جمعآوری و مدیریت متمرکز لاگها برای تحلیل علّی و پاسخ سریع.
- رمزنگاری دادهها و سیاستهای حریم خصوصی برای حفاظت از اطلاعات حساس.
- محدود کردن دسترسی نرمافزاری به حسگرهای موس، وای فای و …
- پیادهسازی سیستمهای هشداردهی و تحلیل زمان واقعی.
سومین مسیر آینده، آموزش کارشناسان حوزه فناوری اطلاعات در حوزه های امنیت فناوری اطلاعات، ریسک فناوری اطلاعات و حسابرسی فناوری اطلاعات برای درک مفاهیم میانرشتهای است. بعنوان مثال ممیز فناوری اطلاعات باید علاوه بر دانش مالی و اطلاعاتی، با فیزیک سیگنالها، امنیت دادههای جانبی و تحلیل الگوهای یادگیری ماشین نیز آشنا باشد، از جمله: آموزش کاربران برای کاهش ریسک تهدیدات جانبی، توسعه الگوریتمهای تشخیص نفوذ کانالهای جانبی و آموزش پرسنل برای شناسایی تهدیدها، ترکیب چند تکنیک امنیتی برای افزایش اثربخشی مقابله.
چهارمین راهکار پیشنهادی، رعایت و بهره برداری از چارچوب های COSO و COBIT و ITIL و فرایندهای مرسوم ممیزی فناوری اطلاعات بعنوان معتبرترین نظامهای کنترل داخلی است که میتواند مبنای ارزیابی ریسکها و طراحی کنترلهای مؤثر برای جلوگیری از این تهدیدات قرار گیرد.
پنجمین راهکار پیشنهادی، رعایت مدیریت لاگها و پاسخ به رخدادهای امنیتی، مدیریت امنیت اطلاعات سازمانی و کنترلهای امنیتی، چارچوب مدیریت فناوری اطلاعات و ریسکهای مرتبط، ارزیابی امنیت سیستمها و حفاظت از دادهها و کنترلهای امنیتی برای سیستمهای اطلاعاتی حساس است.
تحلیل جامع ۲۸ مقاله علمی نشان داد که تهدیدات نامتعارف در حال تبدیلشدن به بخشی جداییناپذیر از اکوسیستم امنیت سایبری هستند. این تهدیدها فراتر از نرمافزار و شبکه، در سختافزارها و محیط فیزیکی سازمانها ریشه دارند.
از اینرو، مفهوم ممیزی فناوری اطلاعات در حوزه های امنیت فناوری اطلاعات، ریسک فناوری اطلاعات و حتی حسابرسی فناوری اطلاعات باید با نگاه سیستمی و چندوجهی بازتعریف شود. یافتهها همچنین تأکید دارند که تلفیق هوش مصنوعی با روش های ممیزی سنتی، نه تنها برای تشخیص نفوذهای سنتی بلکه برای پیشبینی حملات نوظهور نیز ضروری است.
مدلهای یادگیری ماشین، در کنار دادهکاوی رفتاری، میتوانند بهعنوان سامانه هشدار زودهنگام برای نفوذهای پنهان عمل کنند.
در نهایت، آینده ریسک فناوری اطلاعات در گرو همکاری نزدیک میان مهندسان سختافزار و نرم افزار و شبکه، متخصصان امنیت فناوری اطلاعات و حسابرسان فناوری اطلاعات است. تنها با چنین رویکرد میانرشتهای میتوان از نفوذهای نامتعارف جلوگیری و سلامت و امنیت فناوری اطلاعاتی یک سازمان را تا حدودی تضمین کرد. چرا که حملات نامتعارف نشان دادهاند که امنیت اطلاعات بدون دسترسی مستقیم هم میتواند به خطر بیفتد.
تجمیع یافتههای ۲۸ مقاله نشان میدهد که کانالهای اکوستیک و اپتیکال بیشترین قابلیت عملی شنود را دارند، هرچند محدودیتهایی در محیط واقعی دارند. ممیزی جامع فناوری اطلاعات، با تمرکز بر ارزیابی سیستمها، شناسایی آسیبپذیریها و توسعه راهکارهای عملی، برای مقابله با نفوذهای نامتعارف ضروری است.
ادغام چارچوب COSO با چارچوب های COBIT و ITIL و فرآیندهای مرسوم ممیزی فناوری اطلاعات، رویکردی نظاممند برای پیشگیری از تهدیدات نامتعارف ایجاد میکند. با بهکارگیری کنترلهای قوی، ارزیابی دقیق ریسکها و پایش هوشمند، میتوان احتمال نفوذ، خرابکاری یا شنود اطلاعاتی را بهطور چشمگیری کاهش داد. ممیزان فناوری اطلاعات می توانند از چارچوب ها و استانداردهای جهانی پذیرفته شده بهعنوان نقشهراهی برای طراحی و آزمون کنترلهای پیشگیرانه استفاده کنند.
ممیزی فناوری اطلاعات در حوزه های ریسک فناوری اطلاعات و حتی امنیت فناوری اطلاعات و حسابرسی فناوری اطلاعات باید فراتر از بررسیهای فنی معمول بوده و شامل تحلیل تهدیدات نامتعارف نیز باشد. با یکپارچهسازی اصول حاکمیت فناوری اطلاعات، ارزیابی ریسک و کنترلهای امنیتی، سازمانها قادر خواهند بود از نفوذ، خرابکاری و شنودهای پیشرفته، پیشگیری کرده و سطح بلوغ امنیتی خود را ارتقا دهند.