یک حمله سایبری به صرافی، سکوی مالی یا پلتفرمی با میلیونها کاربر، فقط مسئله ازکارافتادن چند سرور نیست. اگر اختلال گسترده شود، داده کاربران در معرض خطر قرار گیرد یا حادثه ابعاد ملی پیدا کند، مدیرعامل، روابط عمومی، تیم امنیت، واحد حقوقی و حتی پشتیبانی مشتری باید همزمان وارد بحران شوند. پلیس فتا در سومین همایش سکوهای اینترنتی، برای بیش از ۱۶۰ هزار کسبوکار فعال در فضای مجازی چارچوبی از همین جنس ارائه کرد؛ چارچوبی که هم خود کسبوکارها و هم حوادث سایبری را سطحبندی میکند و در شدیدترین سطح، برای اطلاعرسانی اولیه فقط یک ساعت زمان در نظر میگیرد.
سومین همایش سکوهای اینترنتی پلیس فتا، ۱۳ مهر ۱۴۰۵ با موضوع «پیوست رسانهای حملات سایبری» برگزار شد. برخلاف عنوانی که ممکن است در نگاه اول آن را به یک نشست روابط عمومی تقلیل دهد، محتوای ارائهشده مستقیماً به شیوه مدیریت بحران سایبری در کسبوکارهای آنلاین مربوط بود؛ اینکه کدام کسبوکار حساستر است، چه حادثهای «حیاتی» محسوب میشود، چه کسی باید پاسخگو باشد و کسبوکار چه مدت فرصت دارد نخستین اطلاعرسانی را انجام دهد.
سردار وحید مجید، رئیس پلیس فتا فراجا، اعلام کرد بیش از ۱۶۰ هزار کسبوکار در فضای مجازی فعالیت میکنند و سطح اهمیت آنها با شاخصهایی مانند تعداد کاربران، میزان نصب، حجم تراکنشهای مالی، گستره استفاده و نوع دادههایی که از کاربران نگهداری میکنند تعیین میشود. این عدد بهتنهایی بزرگ است، اما اتفاق مهمتر آن است که پلیس فتا دیگر با همه این کسبوکارها به یک شکل برخورد نمیکند.
از ۱۶۰ هزار کسبوکار، فقط ۳۰ مورد در سطح «الف» هستند
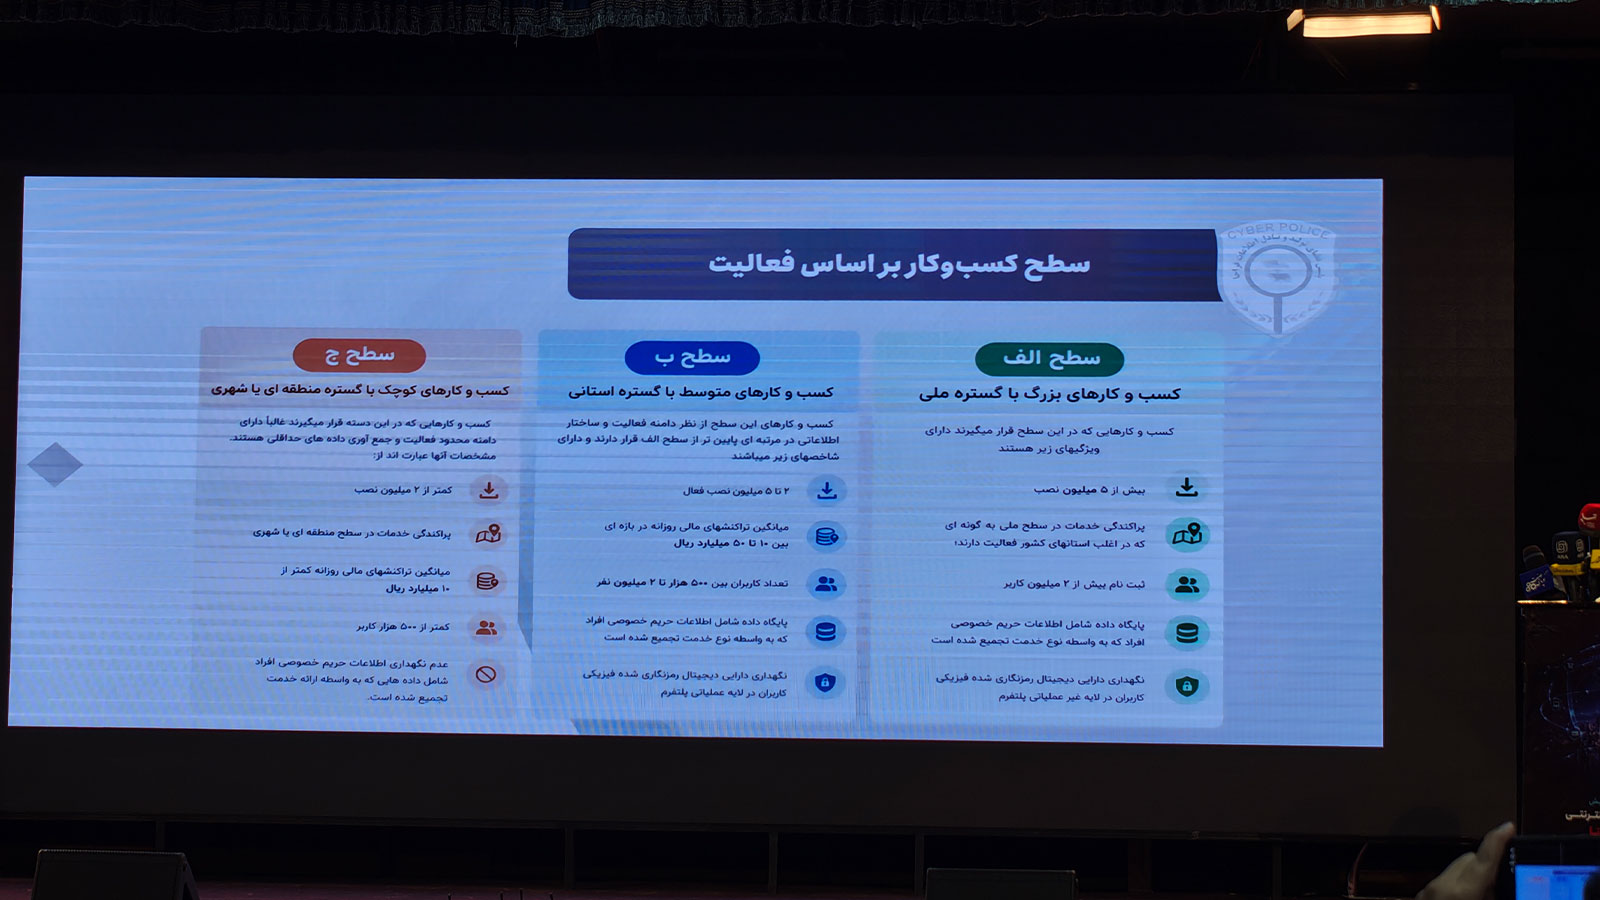
در دادههای ارائهشده در همایش، کسبوکارها به سطوح «الف»، «ب» و «ج» تقسیم شدهاند. طبق اطلاعات مطرحشده، ۳۰ کسبوکار در سطح الف قرار گرفتهاند؛ یعنی گروهی که از نظر تعداد کاربر، گستره فعالیت، دادههای تحت نگهداری و حساسیت خدمت در بالاترین سطح قرار دارند.
در اسلایدهای ارائهشده در سالن، برای سطح الف معیارهایی مانند بیش از پنج میلیون نصب، بیش از دو میلیون کاربر، فعالیت در مقیاس ملی، نگهداری اطلاعات خصوصی کاربران و نگهداری دارایی دیجیتال رمزنگاریشده دیده میشد.
همین آخرین معیار برای صنعت مالی اهمیت ویژهای دارد. پلتفرمی که فقط داده کاربر را نگهداری نمیکند و دارایی او نیز نزد آن قرار دارد، در زمان حمله با مسئلهای بسیار فراتر از اختلال سرویس مواجه است. برای چنین کسبوکاری، بحران سایبری میتواند همزمان به بحران نقدینگی، اعتماد، پاسخگویی و ارتباط با نهادهای ناظر تبدیل شود.
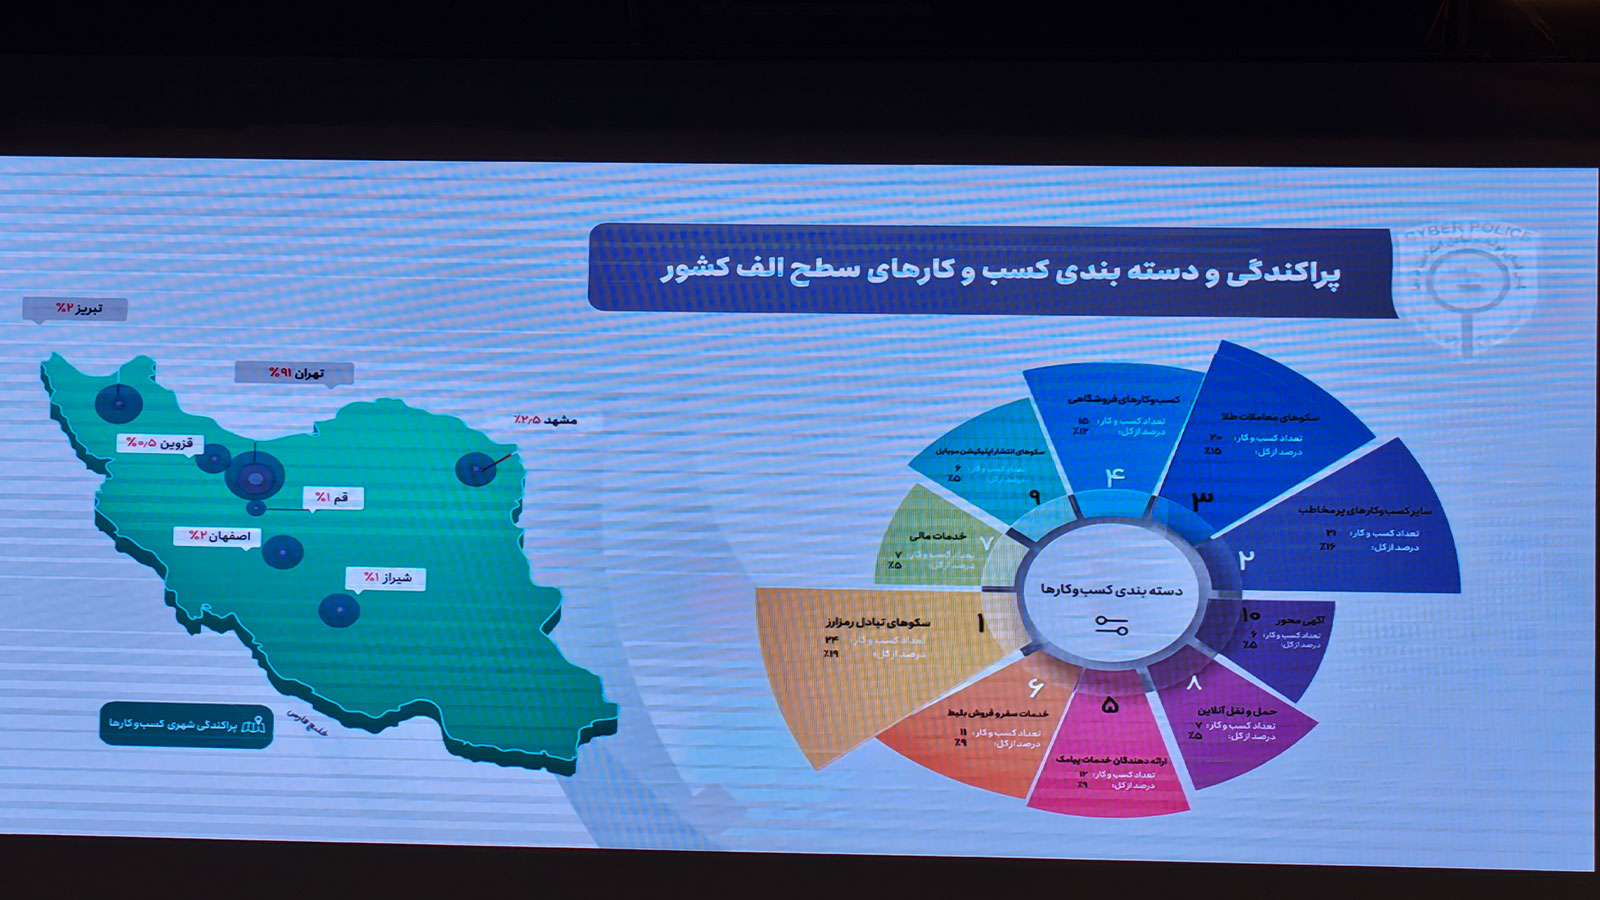
همچنین ۹۱ درصد کسبوکارهای سطح الف در تهران متمرکزند و سهم شهرهایی مانند مشهد، تبریز، اصفهان، شیراز، قم و قزوین بسیار کمتر است.
این طبقهبندی در کنار عدد ۱۶۰ هزار کسبوکار، تفاوتی مهم را روشن میکند: پلیس فتا از یک بازار واحد حرف نمیزند؛ از طیفی حرف میزند که یک سوی آن کسبوکار محلی است و سوی دیگر آن سکویی است که میلیونها کاربر، پول، دارایی یا داده حساس در اختیار دارد.
یک ایمیل اسپم با نشت اطلاعات میلیونها کاربر یکی نیست
پلیس فتا فقط کسبوکارها را سطحبندی نکرده؛ خود حادثه سایبری هم پنج سطح دارد: عادی، قابل توجه، مهم، حساس و حیاتی.
در سطح عادی، مواردی مانند ایمیلهای مشکوک، اسکن زیرساخت و تلاش ناموفق برای نفوذ قرار میگیرند. در سطح قابل توجه، پای اختلال موقت، فیشینگ یا سوءاستفاده از آسیبپذیریهای اصلاحنشده به میان میآید. هرچه گستره حادثه، اختلال خدمت و خسارت افزایش پیدا کند، حادثه به سطوح مهم، حساس و در نهایت حیاتی نزدیک میشود. متن جایگذاریشده
در سطوح بالاتر، دیگر فقط «تلاش برای حمله» مطرح نیست. نشت اطلاعات کاربران، آلودگی به بدافزار یا باجافزار، تخریب عمدی دادهها و استفاده از زیرساخت یک سکو برای حمله به زیرساختهای دیگر از جمله مصادیقی هستند که رئیس پلیس فتا برای این سطوح مطرح کرده است.
مرز سطح حیاتی جایی است که اثر حادثه از دیوارهای خود شرکت بیرون میرود. و این دقیقاً جایی است که صنعت مالی وارد متن میشود.
صرافی یا خدمت مالی چه زمانی به «حادثه حیاتی» میرسد؟
رئیس پلیس فتا هنگام توضیح سطح حیاتی، مشخصاً از خدمات مالی و صرافیها نام برده است. به گفته او، اگر اختلال در چنین خدماتی آثار ملی پیدا کند و بتواند نارضایتی یا واکنش گسترده ایجاد کند، حادثه میتواند در سطح حیاتی قرار گیرد.
این جمله در عمل به این معناست که حمله به یک صرافی، پلتفرم پرداخت یا کسبوکاری که دارایی و داده میلیونها کاربر را نگهداری میکند، ممکن است صرفاً مسئله داخلی همان شرکت تلقی نشود. دامنه اثر حادثه میتواند سطح مسئولیت، سرعت اطلاعرسانی و تعداد نهادهای درگیر در مدیریت بحران را تغییر دهد.
برای مثال، ازکارافتادن محدود یک بخش از سرویس با نشت اطلاعات هویتی کاربران یا اختلالی که دسترسی گسترده مردم به داراییشان را مختل کند، در یک طبقه قرار نمیگیرد.
به این ترتیب، شدت بحران فقط با «نوع حمله» سنجیده نمیشود؛ اندازه کسبوکار و پیامد اجتماعی و اقتصادی حادثه هم در تعیین سطح آن دخیل است.
در بدترین سناریو فقط یک ساعت برای اولین اطلاعرسانی
پیوست رسانهای پلیس فتا برای هر سطح حادثه، زمان متفاوتی برای واکنش در نظر گرفته است.
درباره دو سر طیف تقریباً اختلافی میان گزارشها وجود ندارد: حادثه عادی تا ۲۴ ساعت و حادثه حیاتی حداکثر یک ساعت برای اطلاعرسانی اولیه فرصت دارد.
در چارچوب ارائهشده در این همایش، زمان اطلاعرسانی حوادث سایبری بر اساس شدت حادثه از ۲۴ ساعت در سطح عادی تا یک ساعت در سطح حیاتی کاهش مییابد؛ این بازه برای سطح قابل توجه ۱۲ ساعت، سطح مهم ۶ ساعت و سطح حساس سه ساعت در نظر گرفته شده است. اما «یک ساعت» خودش یک تغییر جدی در نگاه به مدیریت بحران است.
قرار نیست شرکت در همان یک ساعت منشأ دقیق حمله، ابعاد خسارت و جزئیات فنی را اعلام کند. نخستین اطلاعرسانی میتواند فقط وقوع حادثه و آغاز بررسی را تأیید کند. پلیس فتا هم تأکید کرده در سطوح حساس و حیاتی، اطلاعرسانی اولیه باید مانع سردرگمی کاربران شود و اعلام کند حادثه در دست بررسی است. متن جایگذاریشده
برای یک کسبوکار مالی، همین یک ساعت میتواند حساسترین بخش بحران باشد: زمانی که شاید تیم فنی هنوز ابعاد نفوذ را نمیداند، اما کاربران درباره وضعیت پول یا داده خود سؤال دارند و شبکههای اجتماعی هم منتظر تکمیل گزارش فنی نمیمانند.
مدیرعامل هم باید پای بحران سایبری بایستد
شاید برجستهترین تغییر در این چارچوب همین باشد: بحران سایبری دیگر مسئولیت انحصاری تیم فناوری و امنیت نیست.
پلیس فتا برای مدیریت بحران، ساختاری پیشنهاد کرده که در رأس آن مدیرعامل یا مدیر ارشد اجرایی قرار دارد. مدیر روابط عمومی یا سخنگو، مدیر ارشد امنیت اطلاعات، مشاور حقوقی، مدیر بازاریابی و ارتباط با کاربران، کارشناس شبکههای اجتماعی، تحلیلگر افکار عمومی و نماینده پشتیبانی مشتری نیز در این تیم حضور دارند. متن جایگذاریشده
این ترکیب دلیل روشنی دارد. یک حمله ممکن است از سرور شروع شود، اما ظرف چند ساعت به واحد حقوقی، مرکز تماس، شبکه اجتماعی شرکت و حتی هیئتمدیره برسد.
پلیس فتا از کسبوکارها خواسته این تقسیمکار را پیش از حادثه انجام دهند، نه وسط بحران. پروتکل ارتباطی، آموزش کارکنان، شبیهسازی سناریو، محتوای آماده و کانال رسمی اطلاعرسانی باید از قبل مشخص باشد. متن جایگذاریشده
یعنی اگر ساعت دو بامداد حملهای رخ دهد، نباید تازه همان لحظه مشخص شود چه کسی متن را مینویسد، چه کسی اجازه انتشار دارد و چه کسی پاسخ کاربران را میدهد.
بازیابی سرور، پایان بحران نیست
پلیس فتا مدیریت رسانهای حادثه را به چهار مرحله تقسیم کرده است: آمادگی و پیشگیری، واکنش اولیه، مدیریت مستمر و ارزیابی و بازسازی.
بخش آخر شاید برای کسبوکارهای مالی از همه آشناتر باشد. ممکن است سرویس به حالت عادی برگردد، اما اعتماد کاربران به همان سرعت برنگردد.
در چارچوب ارائهشده، پس از کنترل فنی حادثه باید بیانیه نهایی، گزارش حادثه، ارزیابی عملکرد و برنامه بازسازی اعتماد عمومی نیز دنبال شود.
برای یک سکوی مالی این تفاوت بسیار واقعی است. اگر کاربران چند ساعت نتوانند به موجودی خود دسترسی پیدا کنند یا تصور کنند داده یا داراییشان در معرض خطر قرار گرفته، روشنشدن دوباره سامانه فقط یک بخش ماجرا را حل میکند.
همینجا «پیوست رسانهای» از یک موضوع روابط عمومی به بخشی از تابآوری کسبوکار تبدیل میشود.
چرا پلیس فتا روی روایت حادثه حساس شده است؟
سردار وحید مجید، رئیس پلیس فتا فراجا، درباره ضرورت پیوست رسانهای حملات سایبری گفت: «حتی در شرایطی که حملهای سایبری رخ نداده باشد، انتشار یک شایعه یا خبر تأییدنشده میتواند موجب شکلگیری باور عمومی درباره وقوع حمله شود. به همین دلیل، مدیریت اطلاعرسانی و ارائه اطلاعات دقیق، سریع و معتبر باید همزمان با مدیریت فنی حادثه مورد توجه قرار گیرد.»
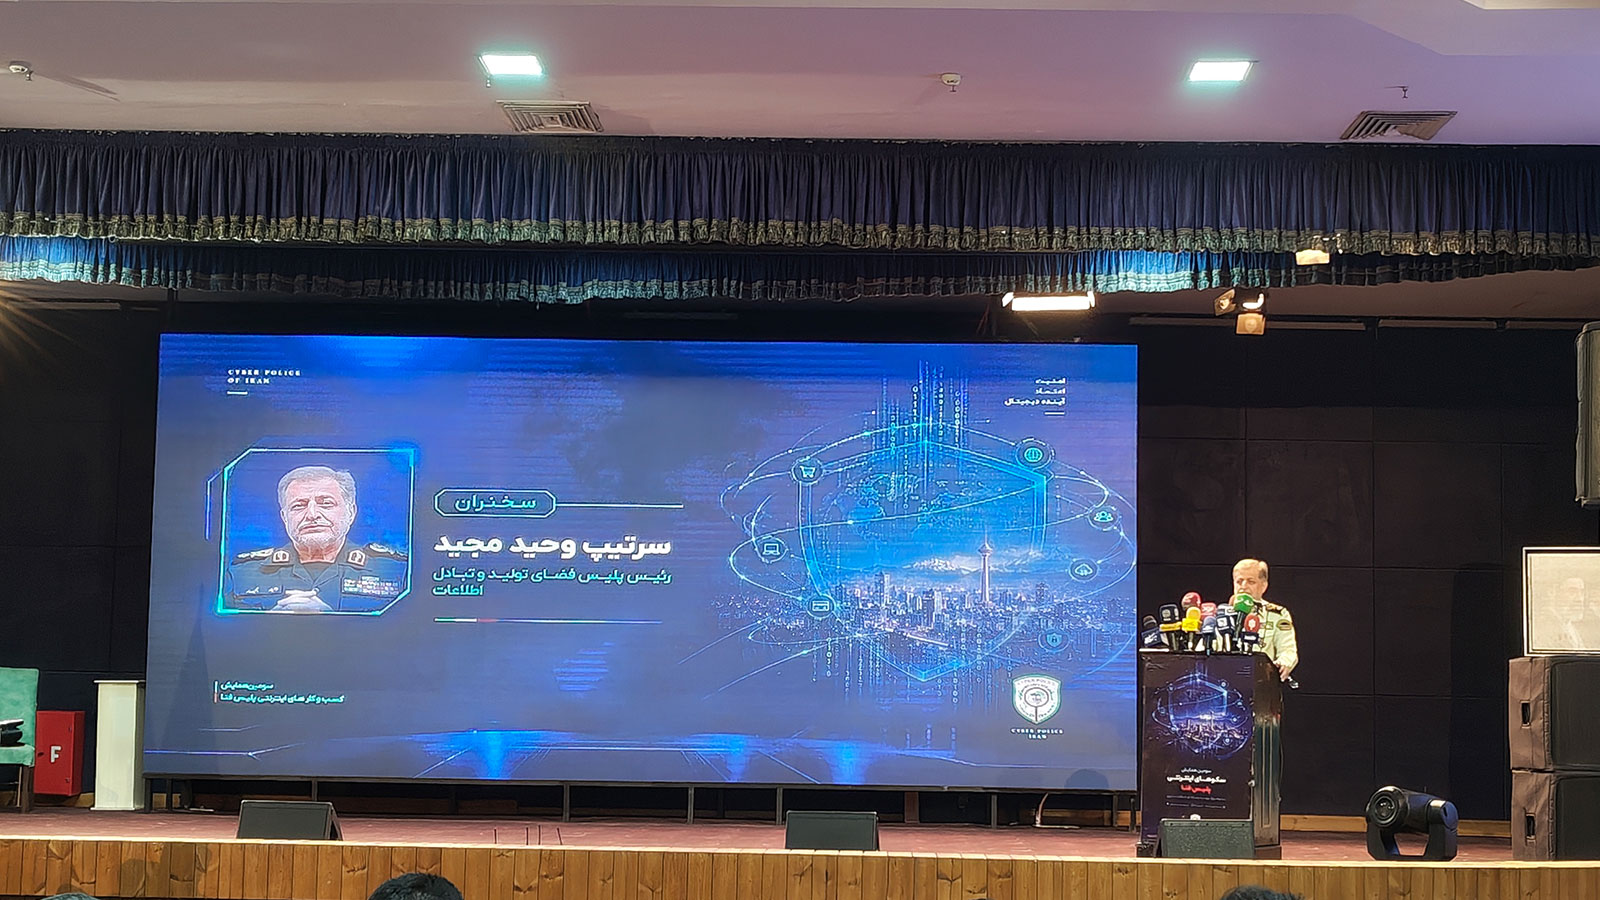
او همچنین درباره سطحبندی حوادث توضیح داد: «حوادث سایبری براساس میزان خسارت، گستره اختلال، اهمیت زیرساخت و پیامدهای اقتصادی و اجتماعی از سطح عادی تا حیاتی طبقهبندی میشوند. در سطح حیاتی، حادثه میتواند از محدوده یک کسبوکار فراتر برود و آثار ملی داشته باشد؛ برای نمونه، اختلال در برخی خدمات مالی و صرافیها ممکن است واکنش و نارضایتی گسترده ایجاد کند.»
برای همین، هدف پیوست رسانهای صرفاً «انتشار اطلاعیه» تعریف نشده است. حفظ اعتماد کاربران، جلوگیری از ریزش مشتری، کاهش آثار اقتصادی، مقابله با شایعات و هماهنگی با دستگاههای مسئول در فهرست اهداف این چارچوب قرار دارند. متن جایگذاریشده
این موضوع در صنعت مالی وزن بیشتری دارد؛ چون اعتماد کاربر فقط مسئله برند نیست، بخشی از خود محصول است.
کاربر صرافی، کیف پول، پرداختیار یا هر خدمت مالی دیگری باید مطمئن باشد پول و دادهاش قابل دسترسی و محافظتشده است. اگر در زمان بحران سکوت طولانی یا پیامهای متناقض ببیند، خود نحوه ارتباط شرکت میتواند به مسئلهای مستقل از حمله تبدیل شود.
در حوادث شدیدتر، بحران دیگر فقط داخل شرکت مدیریت نمیشود
در سطوح بالاتر، دامنه بازیگران مدیریت بحران بیشتر میشود. طبق توضیحات رئیس پلیس فتا، در حوادث حساس و حیاتی هماهنگی با پلیس فتا، مراجع قضایی و مرکز ملی فضای مجازی میتواند ضروری باشد. در نتیجه، چارچوبی که در ظاهر درباره «اطلاعرسانی حادثه» است، در بالاترین سطح خود به موضوع هماهنگی میان شرکت، پلیس، نهاد قضایی و مرکز ملی فضای مجازی میرسد.
سیدمحمدامین آقامیری، دبیر شورای عالی و رئیس مرکز ملی فضای مجازی، نیز با اشاره به استفاده از زیرساختهای ارتباطی در منازعات اخیر گفت: «برخی فناوریها و زیرساختهای ارتباطی در جریان درگیریها عملاً بهعنوان ابزار جنگی مورد استفاده قرار گرفتهاند و این موضوع باید در محاسبات امنیتی کشور مورد توجه باشد.»
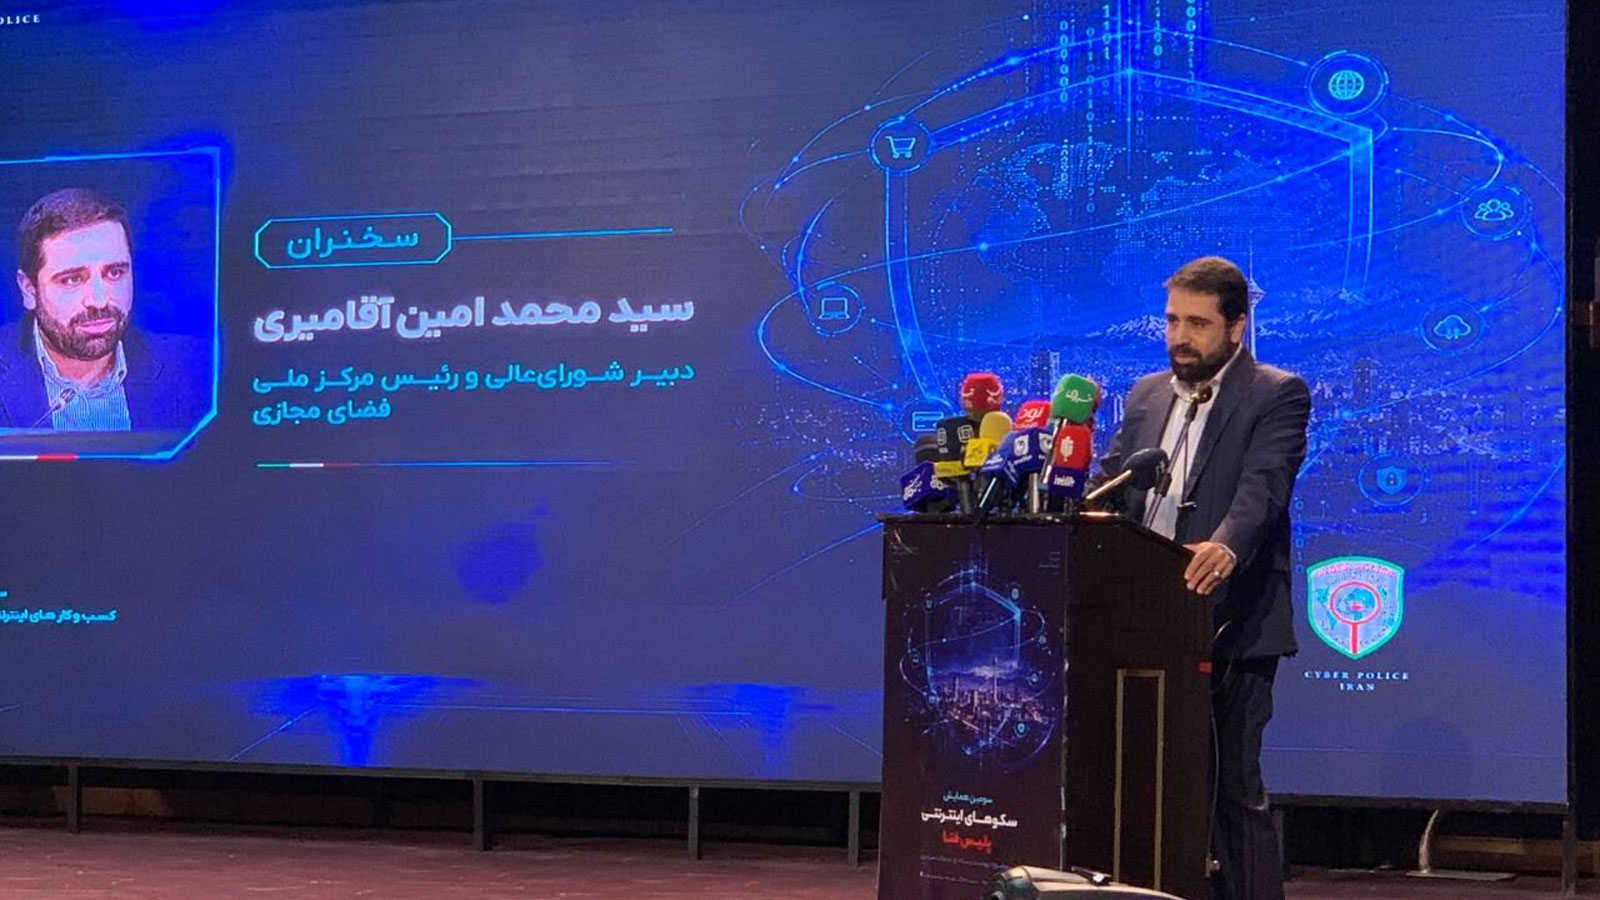
آقامیری درباره آمادگی فنی کشور نیز گفت: «در حدود چهار سال گذشته اقداماتی در حوزه فضای مجازی و امنیت سایبری انجام شده و بخشی از توانمندیهای مورد نیاز در داخل کشور ایجاد شده است. این ظرفیتها هم برای مقابله با تهدیدات و هم برای مواجهه با شرایط جدید توسعه یافتهاند.»
مسئله برای راه پرداخت دقیقاً همینجاست
عدد ۱۶۰ هزار کسبوکار ابعاد جامعهای را مشخص میکند که پلیس فتا برای آن چارچوب طراحی کرده؛ اما همه این ۱۶۰ هزار کسبوکار یک وزن ندارند.
در سوی حساستر این طیف، کسبوکارهایی قرار دارند که میلیونها کاربر، حجم بالای تراکنش، داده حساس یا دارایی دیجیتال کاربران را در اختیار دارند. برای آنها حمله سایبری دیگر فقط آزمون امنیت شبکه نیست؛ آزمون مدیریت، پاسخگویی، اطلاعرسانی و حفظ اعتماد است.
و برای صنعت مالی، نکته اصلی شاید همین باشد: پلیس فتا صرافیها و خدمات مالی را صراحتاً در میان حوزههایی قرار داده که اختلالشان میتواند اثر ملی پیدا کند.
در چنین شرایطی، سؤالی که مدیر یک کسبوکار مالی باید قبل از حادثه جوابش را بداند فقط این نیست که «اگر هک شدیم چگونه سرویس را برگردانیم؟»
سؤال بعدی این است: در همان یک ساعت اول چه کسی با کاربر حرف میزند، چه چیزی میگوید و چه کسی مسئول آن تصمیم است؟